
Ai Đang Xem Được Dữ Liệu Khách Hàng Của Bạn — Ngay Lúc Này?
Giang Le
October 11, 2026

Từ ngày 1/1/2026, Luật Bảo vệ dữ liệu cá nhân (số 91/2025/QH15) chính thức có hiệu lực, cùng Nghị định 356/2025/NĐ-CP hướng dẫn chi tiết. Phần lớn bài viết về luật này tập trung vào nghĩa vụ với cơ quan nhà nước: đăng ký hồ sơ, chỉ định nhân sự bảo vệ dữ liệu, báo cáo khi có sự cố. Những nghĩa vụ đó đúng là tồn tại — nhưng có một câu hỏi vận hành nằm ngay bên dưới, ít được nhắc tới hơn, mà chủ doanh nghiệp có thể tự trả lời ngay hôm nay, không cần luật sư: ngay lúc này, ai trong công ty đang xem được, sửa được, tải xuống được dữ liệu khách hàng của bạn — và nếu có chuyện xảy ra, bạn có lấy lại được câu trả lời đó không?
📄 Nguồn luật: Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 · Nghị định 356/2025/NĐ-CP, Điều 41 — điều khoản áp dụng cho doanh nghiệp nhỏ/khởi nghiệp · Nghị định 356/2025/NĐ-CP: Doanh nghiệp phải siết dữ liệu (LuatNguyen.vn)
Luật nói gì — và phần nào thật sự áp dụng cho SME
Nghị định 356/2025/NĐ-CP (Điều 41) cho doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp quyền lựa chọn không thực hiện một số nghĩa vụ nặng — đánh giá tác động xử lý dữ liệu (Điều 21), cập nhật hồ sơ đánh giá (Điều 22), chỉ định nhân sự/bộ phận bảo vệ dữ liệu (khoản 2 Điều 33) — trong 5 năm kể từ 1/1/2026. Ngoại lệ (vẫn phải thực hiện đầy đủ như doanh nghiệp lớn): doanh nghiệp kinh doanh dịch vụ xử lý dữ liệu cá nhân, trực tiếp xử lý dữ liệu nhạy cảm, hoặc dữ liệu đã xử lý tích lũy đạt 100.000 chủ thể trở lên.
Nói cách khác: phần "hồ sơ, nhân sự, đánh giá tác động" — phần tốn kém nhất — phần lớn SME Việt Nam được hoãn trong 5 năm tới, nếu không rơi vào các ngoại lệ trên. Đây là tin tốt, và một số bài phân tích luật đã nói rõ.
Nhưng có một phần không nằm trong danh sách được hoãn đó: nguyên tắc xử lý dữ liệu tại Điều 3 — thu thập đúng mục đích, chỉ lưu trong thời gian cần thiết, đảm bảo chính xác — áp dụng cho mọi doanh nghiệp không phân biệt quy mô, ngay từ 1/1/2026, không có điều khoản hoãn tương ứng. Một bài phân tích của LuatNguyen.vn (dựa trên Nghị định 356) mô tả cách tiếp cận mới:
"Doanh nghiệp phải nhìn toàn bộ vòng đời dữ liệu: dữ liệu được thu thập từ đâu, vì mục đích gì, ai được quyền truy cập, lưu giữ trong bao lâu, chuyển cho đơn vị nào... Rủi ro dữ liệu không chỉ xuất hiện khi hệ thống bị hacker tấn công. Một nhân viên gửi file khách hàng qua email cá nhân, bộ phận kinh doanh chia sẻ danh sách khách hàng cho đối tác, ... hoặc nhiều phòng ban cùng truy cập một kho dữ liệu mà không có phân quyền rõ ràng đều có thể tạo ra nguy cơ." — LuatNguyen.vn, phân tích Nghị định 356/2025/NĐ-CP
Câu "ai được quyền truy cập" và "phân quyền rõ ràng" không phải thuật ngữ pháp lý trừu tượng. Đó là một câu hỏi vận hành cụ thể: trong hệ thống doanh nghiệp bạn đang dùng — kể cả khi hệ thống đó chỉ là Excel và Zalo — ai thực sự xem được danh sách khách hàng, và bạn có cách nào xác nhận điều đó ngoài việc tin tưởng?
Phép thử 3 câu: dữ liệu khách hàng của bạn đang "mở" đến đâu?
Không cần chờ thanh tra hay sự cố để biết câu trả lời. Ba câu hỏi sau có thể tự trả lời trong vài phút:
Bài tự kiểm tra 3 câu
- Nếu được hỏi "ai đang xem được toàn bộ 500 khách hàng của công ty, không chỉ phần họ phụ trách" — bạn trả lời được ngay, hay phải hỏi vòng qua từng người?
- File Excel hoặc bảng dữ liệu khách hàng chính của công ty đang được chia sẻ quyền chỉnh sửa cho bao nhiêu người — và nếu một người rời khỏi danh sách đó, ai chủ động thu hồi quyền?
- Lần gần nhất một khách hàng bị đổi thông tin sai hoặc một danh sách khách hàng bị tải ra ngoài — công ty có dấu vết (ai, lúc nào) để tra lại, hay chỉ biết dựa vào trí nhớ?
Trả lời "không chắc" từ hai câu trở lên nghĩa là: dữ liệu khách hàng của công ty đang được bảo vệ bằng sự tin tưởng vào con người, không phải bằng một cơ chế kiểm soát nào. Điều đó không đồng nghĩa công ty đang vi phạm luật — phần lớn SME được hoãn các nghĩa vụ nặng nhất trong 5 năm, như đã nêu ở trên. Nhưng nó có nghĩa là, nếu dữ liệu khách hàng bị lộ hoặc bị dùng sai mục đích, công ty sẽ không có gì để chỉ ra "chuyện xảy ra ở đâu, do ai" — và đó là chỗ thiệt hại thật nằm, không phải ở mức phạt hành chính.
Vì sao "ai xem được gì" khó trả lời hơn tưởng — khi dữ liệu nằm rải trên nhiều công cụ
Với một công ty 5-10 người, một file Excel dùng chung qua Google Drive hoặc Zalo nhóm vẫn kiểm soát được bằng mắt — mọi người biết file ở đâu, ai có link. Vấn đề xuất hiện khi doanh nghiệp lớn hơn một chút: file được copy ra nhiều bản để từng sale tự quản lý phần của mình, link Drive được chia sẻ "ai cần thì xin", một vài người cũ đã nghỉ nhưng link chia sẻ chưa ai nhớ thu hồi.
Tại thời điểm đó, câu hỏi "ai xem được dữ liệu khách hàng" không còn có một câu trả lời duy nhất — nó phụ thuộc vào việc lục lại từng file, từng lần chia sẻ, từng người đã từng xin quyền. Đây không phải một con số đã được khảo sát định lượng công khai cho SME Việt Nam — đây là một khoảng trống dữ liệu, không phải một thống kê, và bài viết này không giả định mức độ phổ biến của tình trạng đó.
Ba việc kiểm tra được ngay hôm nay — không cần phần mềm nào
Phần này không nhằm dẫn tới NexPeak. Đây là việc một doanh nghiệp có thể tự làm với bất kỳ công cụ đang dùng — Excel, Google Sheets, hay phần mềm quản trị bất kỳ:
- Lập danh sách "ai có quyền gì" trong 15 phút. Mở phần chia sẻ (sharing) của file/folder khách hàng chính, ghi lại từng email có quyền xem hoặc sửa. Danh sách này thường dài hơn dự đoán — bao gồm cả người đã nghỉ việc nếu chưa ai thu hồi quyền.
- Thu hẹp quyền chỉnh sửa xuống còn người thực sự cần. Chuyển phần lớn người xem từ "có thể sửa" (editor) xuống "chỉ xem" (viewer); chỉ giữ quyền sửa cho người trực tiếp cập nhật dữ liệu khách hàng đó.
- Viết ra quy tắc một câu, dán ở đầu file. Ví dụ: "Không tải file này ra máy cá nhân hoặc gửi qua Zalo/email cá nhân — nếu cần chia sẻ với đối tác, báo quản lý trước." Một quy tắc được viết ra và nhắc lại vẫn hiệu quả hơn một quy tắc chỉ nằm trong đầu một người.
Ba việc này không thay thế được một hệ thống có phân quyền theo vai trò và ghi log tự động — nhưng nó đưa doanh nghiệp từ "không biết" sang "biết và có thể sửa", đó là bước quan trọng nhất.
Trong NexPeak: phân quyền theo vai trò, và một thay đổi quyền xem luôn để lại dấu vết
Đây là phần mô tả đúng cơ chế đang chạy trong hệ thống, không phải lộ trình. NexPeak trả lời câu hỏi "ai xem được dữ liệu khách hàng nào" bằng hai lớp kiểm soát chạy đồng thời — Lớp 1: quyền theo vai trò công việc, và Lớp 2: phạm vi theo từng khách hàng cụ thể — thể hiện qua bốn cơ chế sau:
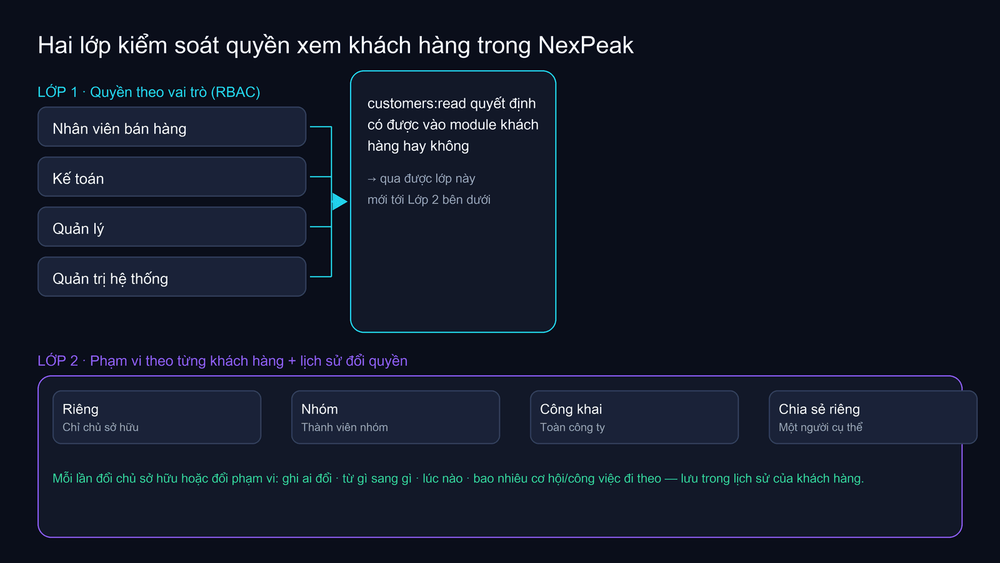
[Lớp 1] Quyền đọc theo vai trò (RBAC) xét trước tiên. Mỗi vai trò công việc (nhân viên bán hàng, kế toán, quản lý...) có hoặc không có quyền đọc module khách hàng nói chung (
customers:read) — một vai trò không có quyền này sẽ không thấy module khách hàng, bất kể mức hiển thị của từng bản ghi bên dưới là gì.[Lớp 2] Phạm vi xem theo từng khách hàng, không theo "ai hỏi thì cho xem". Với người đã qua Lớp 1, mỗi khách hàng trong NexPeak còn có một trong các mức hiển thị: riêng của người phụ trách (owner), chia sẻ trong nhóm (team), công khai toàn công ty (public), hoặc chia sẻ riêng cho một người cụ thể. Mức hiển thị này tự động quyết định ai được đọc cả các cơ hội bán hàng và công việc gắn với khách hàng đó — không phải một quyền tách rời phải cấu hình hai lần.
[Lớp 2] Mỗi lần đổi phạm vi xem được ghi vào lịch sử, kèm số lượng bị ảnh hưởng. Khi một khách hàng được chuyển từ "riêng" sang "công khai toàn công ty" — tức toàn bộ nhân viên đột nhiên đọc được — hệ thống ghi lại: ai đổi, từ gì sang gì, lúc nào, và có bao nhiêu cơ hội/công việc đi theo thay đổi đó. Đây là nhật ký riêng cho câu hỏi "ai được phép đọc cái này đã đổi" — khác với nhật ký chỉnh sửa thông tin thông thường (đổi số điện thoại, đổi địa chỉ) — và được ghi ngay trong cùng giao dịch lưu dữ liệu, nên không bị mất nếu có bước nào đó thất bại giữa chừng.
[Lớp 1 + Lớp 2] Xuất dữ liệu ra file vẫn phải đi qua cả hai lớp. Khi xuất danh sách khách hàng ra Excel/CSV, hệ thống áp dụng đúng phạm vi đọc của người thực hiện ở cả hai lớp trên — một khách hàng người đó không có quyền xem trên màn hình thì cũng không xuất hiện trong file xuất ra, không có cách lách qua xuất file để lấy dữ liệu ngoài phạm vi.
Giới hạn cần biết trước
Để không gây hiểu nhầm về mức độ đáp ứng luật, có bốn điều NexPeak chưa làm, cần nói rõ:
- NexPeak ghi log khi quyền xem của một khách hàng thay đổi (đổi chủ sở hữu, đổi mức hiển thị) — nhưng chưa ghi log mỗi lần một người mở xem một khách hàng cụ thể. Biết "ai có quyền xem" khác với biết "ai đã thực sự xem lúc nào" — hệ thống hiện giải quyết được câu hỏi đầu, chưa giải quyết câu hỏi sau.
- Xuất dữ liệu ra file tuân theo đúng phạm vi xem của người xuất — nhưng hệ thống chưa ghi lại riêng "ai đã xuất file nào, lúc nào, bao nhiêu dòng" như một nhật ký độc lập để tra cứu sau này.
- NexPeak không có một module riêng cho "yêu cầu của chủ thể dữ liệu" (ví dụ: khách hàng yêu cầu xem/sửa/xoá dữ liệu của họ theo quyền tại Điều 4 của luật) — khi nhận yêu cầu như vậy, doanh nghiệp vẫn cần xử lý thủ công, NexPeak chỉ hỗ trợ việc tìm và sửa/xoá dữ liệu khách hàng đó nhanh hơn, không tự động hoá cả quy trình.
- Các nghĩa vụ nặng nhất của luật — đánh giá tác động xử lý dữ liệu (Điều 21), chỉ định nhân sự bảo vệ dữ liệu (khoản 2 Điều 33) — là quyết định tổ chức và pháp lý, không phải thứ một phần mềm quản trị có thể thay doanh nghiệp thực hiện hay miễn trừ.
So sánh có trách nhiệm: Excel chia sẻ link và một hệ thống có phân quyền theo vai trò
Bảng dưới không nhằm nói Excel/Zalo là lựa chọn sai — với một đội 3-5 người ít biến động, cách đó vẫn kiểm soát được bằng mắt trong nhiều năm. Nó nhằm trả lời câu hỏi hẹp hơn: khi được hỏi "ai xem được dữ liệu khách hàng, và từ khi nào", mỗi cách trả lời ra sao?
| Câu hỏi cần trả lời | Excel/Sheets chia sẻ qua link | NexPeak |
|---|---|---|
| Ai đang có quyền xem toàn bộ danh sách khách hàng? | Phải mở từng link, xem từng danh sách người được chia sẻ | Xem trực tiếp theo vai trò + mức hiển thị của từng khách hàng |
| Một khách hàng vừa chuyển từ "riêng" sang "ai cũng xem được" — biết lúc nào, do ai? | Không có, trừ khi nhớ hoặc có tin nhắn cũ | Có trong lịch sử truy cập của khách hàng, kèm số cơ hội/việc bị ảnh hưởng |
| Nhân viên nghỉ việc — quyền xem dữ liệu khách hàng của họ có tự mất không? | Phải nhớ vào Drive gỡ quyền thủ công, dễ bị bỏ sót | Phụ thuộc vào việc tài khoản bị khoá/đổi chủ sở hữu — nhưng mức hiển thị "công khai" đã từng cấp thì vẫn công khai cho tới khi có người chủ động đổi lại |
| Xuất file danh sách khách hàng ra ngoài — có giữ đúng phạm vi quyền không? | Người có quyền sửa file thường xuất được toàn bộ, không lọc theo quyền hạn | File xuất ra tự động giới hạn theo đúng phạm vi đọc của người xuất |
Điều bài viết này KHÔNG khẳng định:
- Không khẳng định dùng NexPeak (hay bất kỳ phần mềm nào) là đủ để tuân thủ Luật Bảo vệ dữ liệu cá nhân — tuân thủ luật bao gồm cả quyết định tổ chức, hợp đồng với bên thứ ba, và quy trình xử lý yêu cầu của chủ thể dữ liệu mà không phần mềm nào tự làm thay được.
- Không khẳng định có số liệu khảo sát chính thức về việc bao nhiêu phần trăm SME Việt Nam đang chia sẻ dữ liệu khách hàng qua Excel/Zalo không kiểm soát quyền — phần "ai xem được gì" trong bài là một phép tự kiểm tra, không phải một số liệu đã đo lường trên diện rộng.
- Không khẳng định doanh nghiệp nhỏ bắt buộc phải tuân thủ toàn bộ nghĩa vụ của luật ngay từ 1/1/2026 — Nghị định 356/2025/NĐ-CP (Điều 41) cho phép doanh nghiệp nhỏ và khởi nghiệp lựa chọn hoãn một số nghĩa vụ trong 5 năm, trừ các trường hợp xử lý dữ liệu nhạy cảm hoặc quy mô lớn đã nêu ở trên. Bài viết không có nguồn riêng xác nhận mức áp dụng cụ thể cho hộ kinh doanh cá thể.
Điều có thể khẳng định, có nguồn rõ ràng: nguyên tắc xử lý dữ liệu đúng mục đích và kiểm soát quyền truy cập áp dụng cho mọi doanh nghiệp từ 1/1/2026, không phân biệt quy mô (Luật 91/2025/QH15, Điều 3). Và câu hỏi "ngay lúc này, ai xem được dữ liệu khách hàng của tôi" là câu hỏi mọi doanh nghiệp có thể tự trả lời hôm nay, bằng phép thử 3 câu ở trên — không cần chờ thanh tra, không cần chờ sự cố.
Ready to Transform Your Operations?
Contact NexPeak expert advisors today via Zalo for a customized ERP and AI automation roadmap.
